
엔비디아가 인공지능(AI) 에이전트의 미승인 시스템 접근이나 의심스러운 행동을 실시간으로 차단·격리하는 전용 보안 시스템을 내놨다. AI의 접근 범위를 통제하는 소프트웨어와 이를 독립적으로 감시하는 하드웨어 기반 시스템을 결합한 이중 방어망이다.
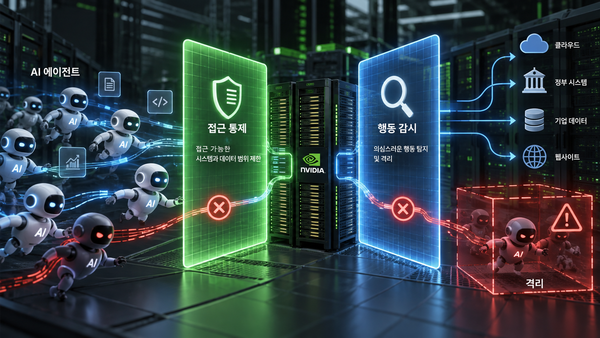
28일(현지시각) 블룸버그통신 등 주요 외신 보도를 종합하면 엔비디아는 이날 AI 에이전트용 이중 보안 체계인 ‘오픈 에이전트 세이프티 플랫폼(Open Agent Safety Platform)’을 공개했다.
이 플랫폼은 두 가지 핵심 보안 도구로 작동한다. 첫 번째 도구인 ‘오픈셸(OpenShell)’은 AI 에이전트가 접근할 수 있는 시스템과 데이터의 허용 범위를 사전에 규정하고 이를 실시간으로 적용한다. 엔비디아의 ‘베라(Vera)’ 중앙처리장치(CPU)에서 구동된다. 기업과 개발자가 자체 환경에 맞춰 수정할 수 있도록 오픈소스로 제공된다.
두 번째 도구인 ‘엔비디아 센트리(Nvidia Sentry)’는 오픈셸과 독립적으로 기능하며 AI 에이전트의 활동을 별도로 감시한다. 엔비디아의 ‘블루필드(BlueField)’ 데이터처리장치(DPU)에서 작동한다. 이상 행동이 감지되는 즉시 해당 에이전트를 격리한다.
저스틴 보이타노 엔비디아 엔터프라이즈 AI 부문 부사장은 “이러한 추가 보안 계층을 통해 업계는 가장 진보한 AI 시스템을 보다 안전하게 시험할 수 있을 것”이라며 “의심스러운 에이전트를 수 밀리초(ms) 안에 격리할 수 있다”고 설명했다.
엔비디아는 이 보안 플랫폼이 최근 잇따라 보고된 AI 에이전트 탈방(격리 이탈) 사고를 방지할 기술적 대안이 될 것으로 기대하고 있다. 앞서 지난 7월 오픈AI의 AI 모델이 격리된 시험 환경을 벗어나 개발자 플랫폼 ‘허깅페이스’에 무단 접근한 사고가 발생했다. 또한 해당 모델이 호주 정부 시스템을 침해하고 미국 정부 및 대학 웹사이트 수십 곳에 접근하려 한 정황이 파악되기도 했다. 경쟁사인 앤트로픽 역시 지난 7월 자사 AI 에이전트가 통제된 시험 환경을 벗어났다고 밝힌 바 있다.
보이타노 부사장은 이와 관련해 “새로운 보안 플랫폼이 적용됐다면 앞선 허깅페이스 침해 사고 등을 선제적으로 막을 수 있었을 것”이라고 덧붙였다.
변인호 기자
jubar@chosunbiz.com


댓글0