
유출사건 641건 중 해킹 276건·업무 과실 275건
올해 과징금만 7456억원…박성훈 의원 “예방 중심 감독 전환해야”
개인정보보호위원회 출범 이후 국내에서 약 6년간 1억4000만건에 가까운 개인정보가 유출된 것으로 나타났다. 유출 원인을 보면 외부 해킹뿐 아니라 직원의 업무 과실이 거의 같은 비중을 차지해 기업·기관 내부 관리체계도 취약한 것으로 조사됐다.
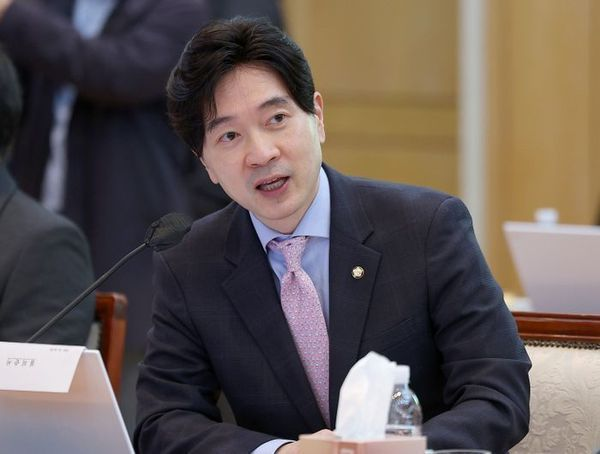
27일 국회 정무위원회 소속 박성훈 국민의힘 의원이 개인정보위에서 제출받은 자료에 따르면, 2020년 9월부터 올해 7월까지 개인정보보호 관련 법령 위반으로 처분된 사례는 1821건이다.
이 가운데 실제 개인정보 유출이 확인된 사건은 641건으로, 유출된 개인정보는 모두 1억3963만7474건에 달했다.
눈에 띄는 대목은 유출 원인이다. 해킹이 276건으로 가장 많았지만 업무 과실도 275건으로 한 건 차이에 불과했다. 시스템 오류가 62건, 내부 직원에 의한 고의 유출도 14건 있었다. 대규모 해킹뿐 아니라 직원 실수와 관리 부실이 개인정보 유출의 주요 원인으로 작용한 것이다.
대형 사고도 이어졌다. 쿠팡에서는 3322만2472건, SK텔레콤에서는 3164만4648건의 개인정보 유출이 확인됐다. 인크루트에서도 727만5843건이 유출됐다.
제재 규모는 크게 늘었다. 개인정보위 출범 이후 부과된 과징금은 총 1조1149억7000만원이다. 특히 올해 1~7월 부과액만 7456억원으로 전체의 66.8%를 차지했다.
쿠팡에는 지난 6월 해킹 등 개인정보보호법 위반으로 4235억7500만원의 과징금이 부과됐고 별도 위반 건에도 2011억600만원이 부과됐다. SK텔레콤에는 지난해 해킹 사고와 관련해 1347억9100만원의 과징금이 내려지면서 현재 불복 소송 중이다.
박 의원은 대규모 과징금 부과에도 개인정보 유출 사고가 반복되고 있다며 사후 제재보다 사전 예방을 강화해야 한다고 지적했다.
박 의원은 “개인정보는 한 번 유출되면 되돌릴 수 없는데도 대규모 사고가 끊이지 않고 있다”며 “사고가 터진 뒤 과징금만 매기는 ‘뒷북 제재’에서 벗어나 고위험·대형 플랫폼을 선제적으로 점검하는 예방 중심의 감독체계로 전환해야 한다”고 말했다.
©(주) 데일리안 무단전재 및 재배포 금지


댓글0